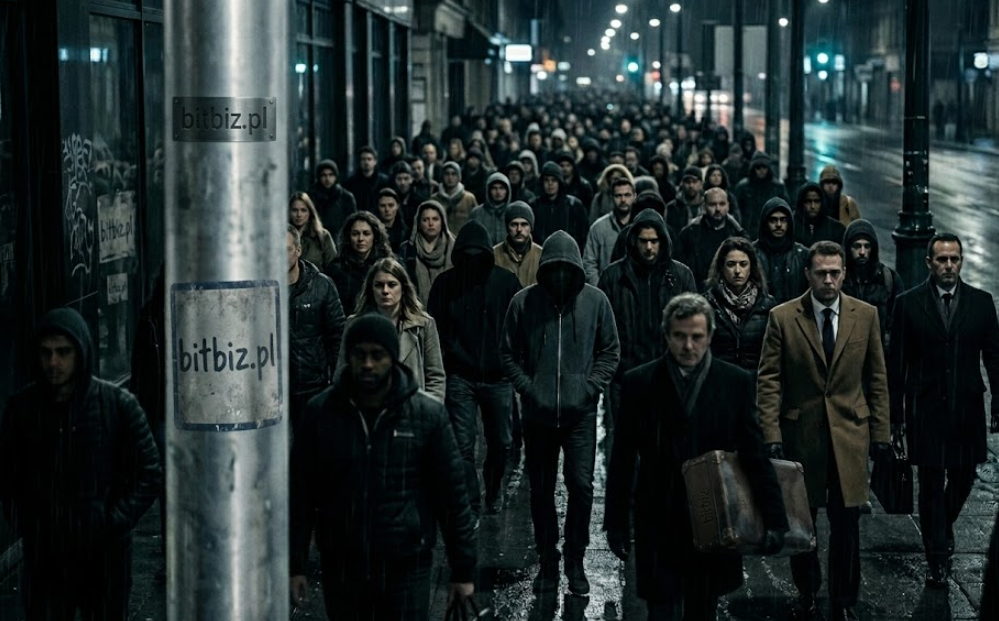
Sieć Tor, fundament tzw. Dark Webu, została pierwotnie stworzona przez Marynarkę Wojenną USA w celu ochrony wrażliwych komunikacji wywiadowczych. Jej skuteczność opiera się na paradoksie: anonimowość jest możliwa tylko wtedy, gdy obejmuje wszystkich użytkowników, niezależnie od ich intencji.
Geneza Tor: Rozwiązanie problemu analizy ruchu w komunikacji wywiadowczej
W połowie lat 90. XX wieku, Paul Syverson, Michael G. Reed i David Goldschlag z Naval Research Laboratory opracowali koncepcję onion routingu. Celem było ukrycie faktu komunikacji wywiadowczej, ponieważ samo szyfrowanie treści nie chroni przed analizą ruchu, która ujawnia wzorce komunikacji, lokalizacje i częstotliwość, stanowiące często równie wrażliwe dane jak sama treść wiadomości.
Onion routing polega na wielowarstwowym szyfrowaniu danych i przesyłaniu ich przez serię węzłów przekaźnikowych. Każdy węzeł usuwa jedną warstwę szyfrowania, poznając jedynie adres następnego przeskoku, nigdy pełną ścieżkę komunikacji. Mechanizm ten efektywnie zaciera ślady nadawcy i odbiorcy, uniemożliwiając zewnętrzną analizę wzorców ruchu, co jest kluczowe dla automatyzacji ochrony metadanych.
Paradoks anonimowości: Dlaczego Tor musiał stać się publiczny?
Kluczowym wyzwaniem projektowym, z którym zmierzyli się twórcy Tor, był problem zbioru anonimowości (anonymity set). Gdyby sieć była używana wyłącznie przez personel Marynarki Wojennej, każdy obserwator ruchu internetowego natychmiast identyfikowałby komunikację jako należącą do tej instytucji, co niweczyłoby cel anonimowości. Mały zbiór anonimowości jest równoznaczny z brakiem anonimowości.
Matematyka prywatności wymusiła udostępnienie technologii szerokiej publiczności. Aby zapewnić wystarczająco duży i zróżnicowany zbiór użytkowników, w którym komunikacja wywiadowcza mogłaby się ukryć, sieć Tor musiała być dostępna dla wszystkich – dziennikarzy, aktywistów, zwykłych obywateli, a także, co nieuniknione, dla przestępców. Decyzja o otwarciu kodu źródłowego w 2004 roku przez Naval Research Laboratory, a następnie wsparcie ze strony Electronic Frontier Foundation, nie była ideologiczna, lecz strukturalna, wynikająca z fundamentalnych zasad działania systemu.
Kolektywny wymiar prywatności a ryzyka projektowe
Historia Tor ujawnia, że prywatność nie jest indywidualną preferencją, lecz właściwością kolektywną. Anonimowość jednostki zależy od liczebności i różnorodności całej grupy użytkowników. Próba filtrowania użytkowników na podstawie moralnej aprobaty, np. poprzez wykluczenie niepożądanych podmiotów, natychmiast zniszczyłaby mechanizm ochrony, przekształcając system prywatności w system zezwoleń.
- Ryzyko deanonimizacji: Zbyt mały lub jednorodny zbiór anonimowości (anonymity set) drastycznie zwiększa ryzyko identyfikacji użytkownika poprzez analizę ruchu, co stanowi krytyczną podatność projektową.
- Wyzwania operacyjne: Utrzymanie dużej i zróżnicowanej bazy użytkowników jest kluczowe dla bezpieczeństwa, ale jednocześnie generuje wyzwania związane z zarządzaniem infrastrukturą i zwalczaniem nadużyć, wymagając ciągłej optymalizacji zasobów.
- Podatności na ataki: Pomimo zaawansowanych mechanizmów, sieci takie jak Tor są podatne na ataki korelacyjne, zwłaszcza jeśli atakujący kontroluje wystarczającą liczbę węzłów wejściowych i wyjściowych, co wymaga stałego monitorowania i adaptacji.
- Złożoność audytu: Otwarty charakter sieci i rozproszona infrastruktura utrudniają scentralizowany audyt bezpieczeństwa i identyfikację potencjalnych luk, co wymaga rozproszonych metod weryfikacji.
Kontekst technologiczny i rynkowy: Wyzwania w ochronie danych
Współczesne systemy IT zmagają się z rosnącą liczbą zagrożeń, od zaawansowanych ataków APT po masowe wycieki danych. Firmy i instytucje muszą mierzyć się z koniecznością ochrony wrażliwych informacji w środowisku, gdzie granice sieci są coraz bardziej płynne, a tożsamość użytkowników i urządzeń staje się nowym perymetrem bezpieczeństwa. W tym kontekście, zrozumienie fundamentalnych mechanizmów prywatności i anonimowości, takich jak te zaimplementowane w Tor, jest kluczowe dla projektowania odpornych architektur, minimalizujących ryzyko analizy metadanych.
Wnioski praktyczne i rekomendacje dla architektów bezpieczeństwa
- Projektuj systemy z uwzględnieniem kolektywnego wymiaru prywatności, gdzie anonimowość jednostki zależy od całego ekosystemu użytkowników, a nie tylko od indywidualnych ustawień.
- Automatyzuj monitorowanie ruchu sieciowego w celu wykrywania anomalii, ale pamiętaj, że analiza wzorców może być równie wrażliwa jak treść, wymagając zaawansowanych algorytmów maskowania.
- Wdrażaj rozwiązania szyfrujące na wielu warstwach, nie tylko dla treści, ale także dla metadanych komunikacji, aby zminimalizować ryzyko analizy ruchu i zwiększyć odporność na ataki korelacyjne.
- Edukuj zespoły w zakresie fundamentalnych zasad anonimowości i jej paradoksów, aby unikać błędów projektowych wynikających z intuicyjnego, lecz błędnego rozumienia prywatności.
Materiał opracowany przez redakcję BitBiz na podstawie doniesień rynkowych.

Dodaj komentarz